

Od alertu do raportu z incydentu bezpieczeństwa: jak zbudować skuteczny proces raportowania bezpieczeństwa
Czy w razie poważnego incydentu Twoja organizacja jest w stanie w ciągu kilku godzin ustalić, co się stało, ocenić skalę zdarzenia i przekazać wymagane informacje regulatorowi oraz zarządowi?
Wymagania NIS2, DORA i krajowych przepisów o cyberbezpieczeństwie sprawiają, że raportowanie incydentów przestało być formalnością na końcu procesu. To ono pokazuje, czy proces bezpieczeństwa działa: czy organizacja widzi zagrożenia, potrafi je właściwie sklasyfikować i podejmuje decyzje na podstawie rzetelnych danych. Zgłoszenie przygotowane w pośpiechu, na niepełnych informacjach, łatwo staje się dodatkowym ryzykiem, prawnym i reputacyjnym.
Weź udział w webinarze „Od alertu do raportu z incydentu bezpieczeństwa: jak zbudować skuteczny proces raportowania bezpieczeństwa”. Pokażemy, jak przygotować organizację do raportowania, jakie dane telemetryczne są niezbędne, aby szybko ocenić incydent, jak raportować do regulatorów i do zarządu oraz jakimi wskaźnikami mierzyć skuteczność całego procesu.
Terminy wydarzenia
Lokalizacja:
09.11.2026 - godz. 10:00-11:15
Szczegóły wydarzenia
Czego dowiesz się z webinaru
- Dlaczego jakość raportowania zależy od dojrzałości całego procesu bezpieczeństwa, a nie tylko od szablonu zgłoszenia.
- Jakie role, procedury i ścieżki decyzyjne warto ustalić przed incydentem, żeby nie tracić czasu, gdy liczy się każda godzina.
- Jakie źródła telemetrii dają realną widoczność zagrożeń i skąd biorą się martwe pola.
- Jak klasyfikować incydenty i oceniać, czy zdarzenie jest poważne i podlega obowiązkowi zgłoszenia.
- Jak przygotować zgłoszenia do regulatorów w wymaganych terminach i z wymaganym zakresem informacji.
- Jak raportować zarządowi tak, aby informacja o bezpieczeństwie wspierała decyzje biznesowe.
- Jakie KPI pozwalają wykazać, że proces działa, i jak na ich podstawie stale go doskonalić.
Agenda
- Raportowanie jako wynik procesu bezpieczeństwa
- Przygotowanie organizacyjne do raportowania
- Widoczność zagrożeń – telemetria
- Klasyfikacja incydentu
- Raportowanie do regulatorów
- Raportowanie zarządcze
- KPI – potwierdzenie skuteczności procesu
- Doskonalenie w trybie ciągłym
Poznaj prowadzących
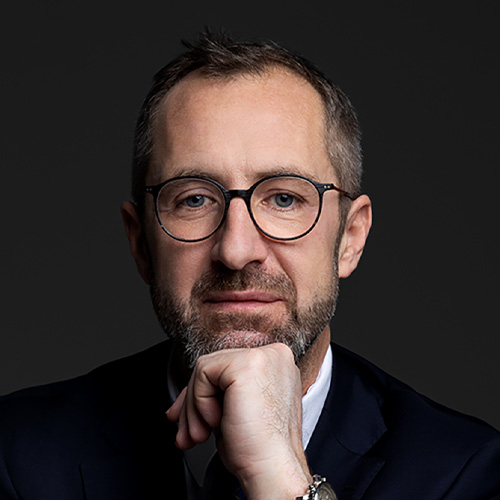
Michał Kaczmarek
Manager zespołu SOC z blisko 25-letnim doświadczeniem w branży IT, ekspert w obszarze detekcji i analizy zagrożeń, zarządzania incydentami oraz budowy i rozwoju zespołów bezpieczeństwa. Architekt systemów bezpieczeństwa IT, specjalizujący się w projektowaniu rozwiązań spełniających wymagania dyrektywy NIS2 oraz we wdrażaniu dojrzałychprocesów cyberbezpieczeństwa w organizacjach.


 info@trecom.pl
 +48 22 488 72 00
